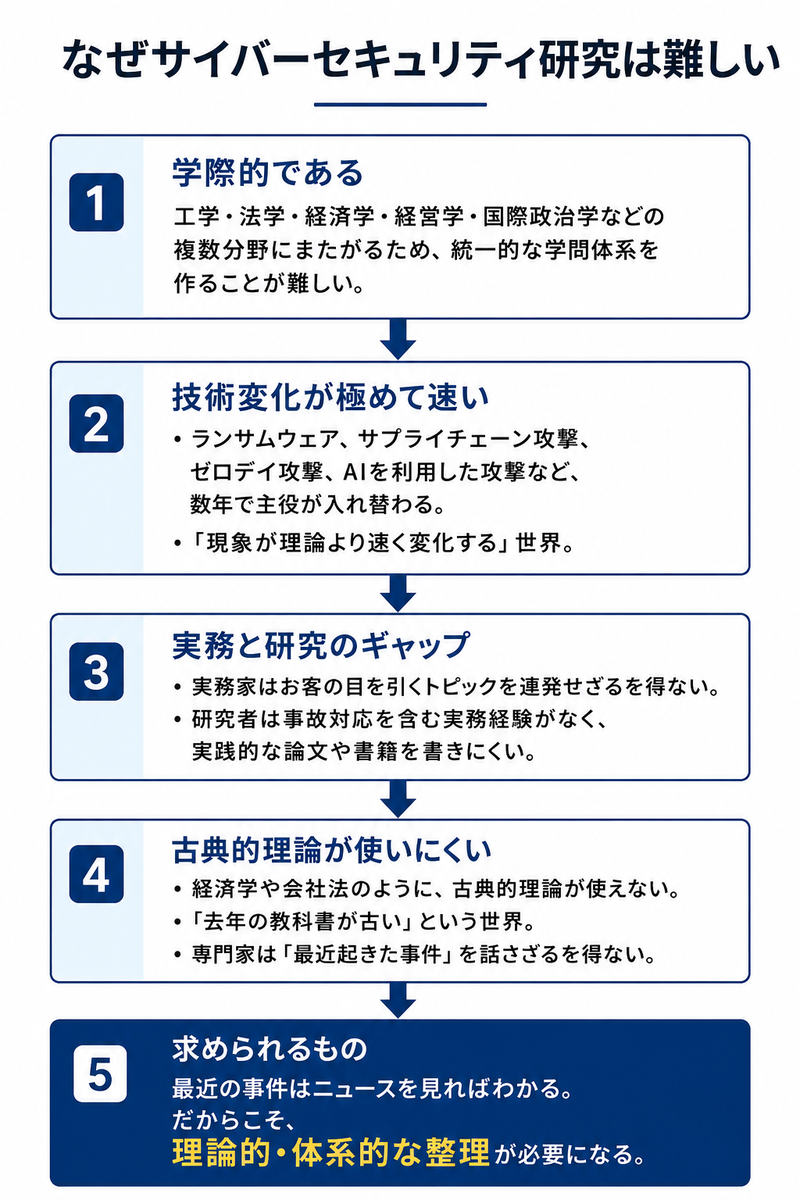
サイバーセキュリティ研究は、方法論や理論的枠組みが十分に発達しておらず、工学・法学・経済学・経営学・国際政治学などの複数分野にまたがるため、統一的な学問体系を作ることが難しいと指摘されています。
たとえば、ランサムウェア、サプライチェーン攻撃、ゼロデイ攻撃、AIを利用した攻撃などは数年で主役が入れ替わります。つまり、「現象が理論より速く変化する」のです。
経済学なら100年前の理論が今でも使えます。会社法も戦後アメリカ法の影響を強く受けましたが、その源流は明治時代からの旧商法です。
しかしサイバーセキュリティは「去年の教科書が古い」という世界です。そのため実務家は「最近起きた事件」を素材に説明せざるを得ず、理論的・体系的な検討が十分できていないという事態に直面します。
一方、研究者は事故対応を含む実務経験がないので、実践的な論文や書籍を書きにくいといえます。
よって、何かしら本物の実務家と研究者が協働する必要のある分野の典型なのではないかと思います。
このように、サイバーセキュリティの理論や体系を構築するのはとても難しいわけですが、最近起きた事件を解説されても、それはニュースを見ればわかることなので、ここは少しでも理論的・体系的な整理が必要になると思います。